

WordPressのセキュリティを強化する無料のおすすめプラグイン

最近、個人情報漏洩に関するニュースを目にする機会が非常に増えています。
AIを悪用したサイバー攻撃も増えているようで、特に2026年10月以降、こうしたニュースが目立つようになった印象があります。
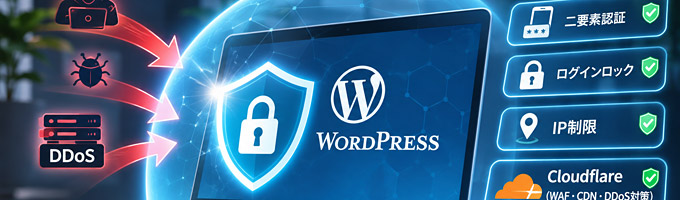
そこで、企業や個人のホームページでよく使われているWordPressで、少しでもセキュリティを強化しておきたいところです。二要素認証や複数回ログインを失敗するとロックをかけるなど、無料のプラグインでもセキュリティ対策をすることができますので、是非、最低限インストールしておきましょう。
WordPressで二要素認証「Two-Factor」
WordPressで二要素認証を実装するには、WordPressが無料で提供している「Two-Factor」プラグインがおすすめです。
・「Two-Factor」プラグイン(WordPress公式サイト)
https://ja.wordpress.org/plugins/two-factor/
プラグインをインストールして有効化した後、WordPressの管理画面から「ユーザー」→「プロフィール」に移動すると、二要素認証の方法を「認証アプリ」または「メール」から選択できます。
セキュリティ対策として、特に有効な方法の一つが「二要素認証」と言われています。導入することで、WordPressへのログイン時に、IDとパスワードに加えて、メールで送信される認証コードや専用アプリに表示される認証コードの入力が必要になります。これにより、第三者による不正ログインのリスクを大幅に軽減することができます。
例えば、他のサイトでも同じメールアドレスとパスワードの組み合わせを使用しており、その情報が漏洩してしまった場合でも、二要素認証を導入していれば、第三者による不正ログインを防ぐことができます。
また、フィッシング詐欺などによってIDとパスワードが盗まれてしまった場合でも、二要素認証を導入していれば、第三者による不正ログインのリスクを大幅に軽減することができます。
WordPressで画像認証やログインロックなどを実装
「SiteGuard WP Plugin」を導入することで、ログインURLの変更やログイン時のメール通知、画像認証の追加、ログイン情報を一定回数以上間違えた場合にアクセスを制限する「ログインロック」など、WordPressのセキュリティを強化するためのさまざまな対策を実施できます。
「SiteGuard WP Plugin」プラグイン(WordPress公式サイト)
https://ja.wordpress.org/plugins/siteguard/
ログインURLの変更や画像認証、ログインロックなどを組み合わせることで、ボットによる自動的なログイン試行や、パスワードを繰り返し入力する攻撃への対策をすることができます。
また、ログインをした際にメールで通知されるようにすることで、不審なログインに気付けることができるため、万が一、心当たりのないログインがあった場合に、アカウント情報を変えたり、何か不審なファイルが設置されていないかなど、対策をすることができます。
プラグイン以外ではIP制限もおすすめ
また、WordPressの管理画面にIPアドレスによるアクセス制限をかけることも有効です。
あらかじめ許可したIPアドレスからしか管理画面にアクセスできないようにすることで、第三者による不正アクセスのリスクを大幅に減らすことができます。ただ、通常のインターネット環境の場合、定期的にIPアドレスが変わるのと、外出先からWordPressの管理画面にアクセスする場合には、固定IPの取得がおすすめです。
固定IPのサービスなどは月額500円くらいから利用できます。
https://vpn.lolipop.jp/
固定IPによるアクセス制限は、サーバー側の管理画面で設定できたり、.htaccessで設定することもできます。
Cloudflareはセキュリティ対策と速度の改善に効果あり
他にはCloudflareもセキュリティ対策に有効です。
・Cloudflare 公式サイト
https://www.cloudflare.com/ja-jp/application-services/products/waf/
Cloudflareを導入することで、大量のアクセスを送りつけるDDoS攻撃への対策や、WAFによる不正アクセスの防御、CDNを活用したWebサイトの表示速度の改善など、セキュリティの強化とパフォーマンスの向上が期待できます。
WAFは、ご利用のサーバーでも無料で利用できる場合がありますが、大量のアクセスによる攻撃を受けた場合、攻撃自体を防ぐことができても、サーバーに負荷がかかり、ホームページの表示速度が低下してしまうことがあります。
Cloudflareを導入すると、攻撃による不正なアクセスをサーバーに到達する前に検知・ブロックできるため、サーバーへの負荷を軽減し、ホームページの表示速度の低下を防ぐことができます。
また、CDNによる配信もできる為、ホームページの表示速度を向上させたり、突然アクセスが増加した場合でも、Cloudflare側で一部の処理を分散できるため、サーバーへの負荷を軽減し、安定したホームページの運用につなげることができます。
まとめ
WordPressのセキュリティ対策は、無料のプラグインでも十分に強化することができます。さらに、IP制限やCloudflareを組み合わせることで、不正アクセスやDDoS攻撃への対策だけでなく、ホームページの表示速度の改善も期待できます。
ただ、WordPressやプラグインの脆弱性を放置しておくと、プラグインのセキュリティ対策の意味もなくなってしまいますので、常にWordPressやプラグインはアップデートして、最新の状態にしておくことが重要になります。
関連記事

こちらの記事も読まれています


コメントする